W skrócie
- Oszuści wysyłają e-maile podszyte pod firmy hostingowe i straszą zawieszeniem strony.
- Link prowadzi do fałszywego panelu, który kradnie login i hasło, a potem prosi o dane karty.
- Status usługi sprawdzaj tylko w panelu klienta, wpisując adres dostawcy samodzielnie.
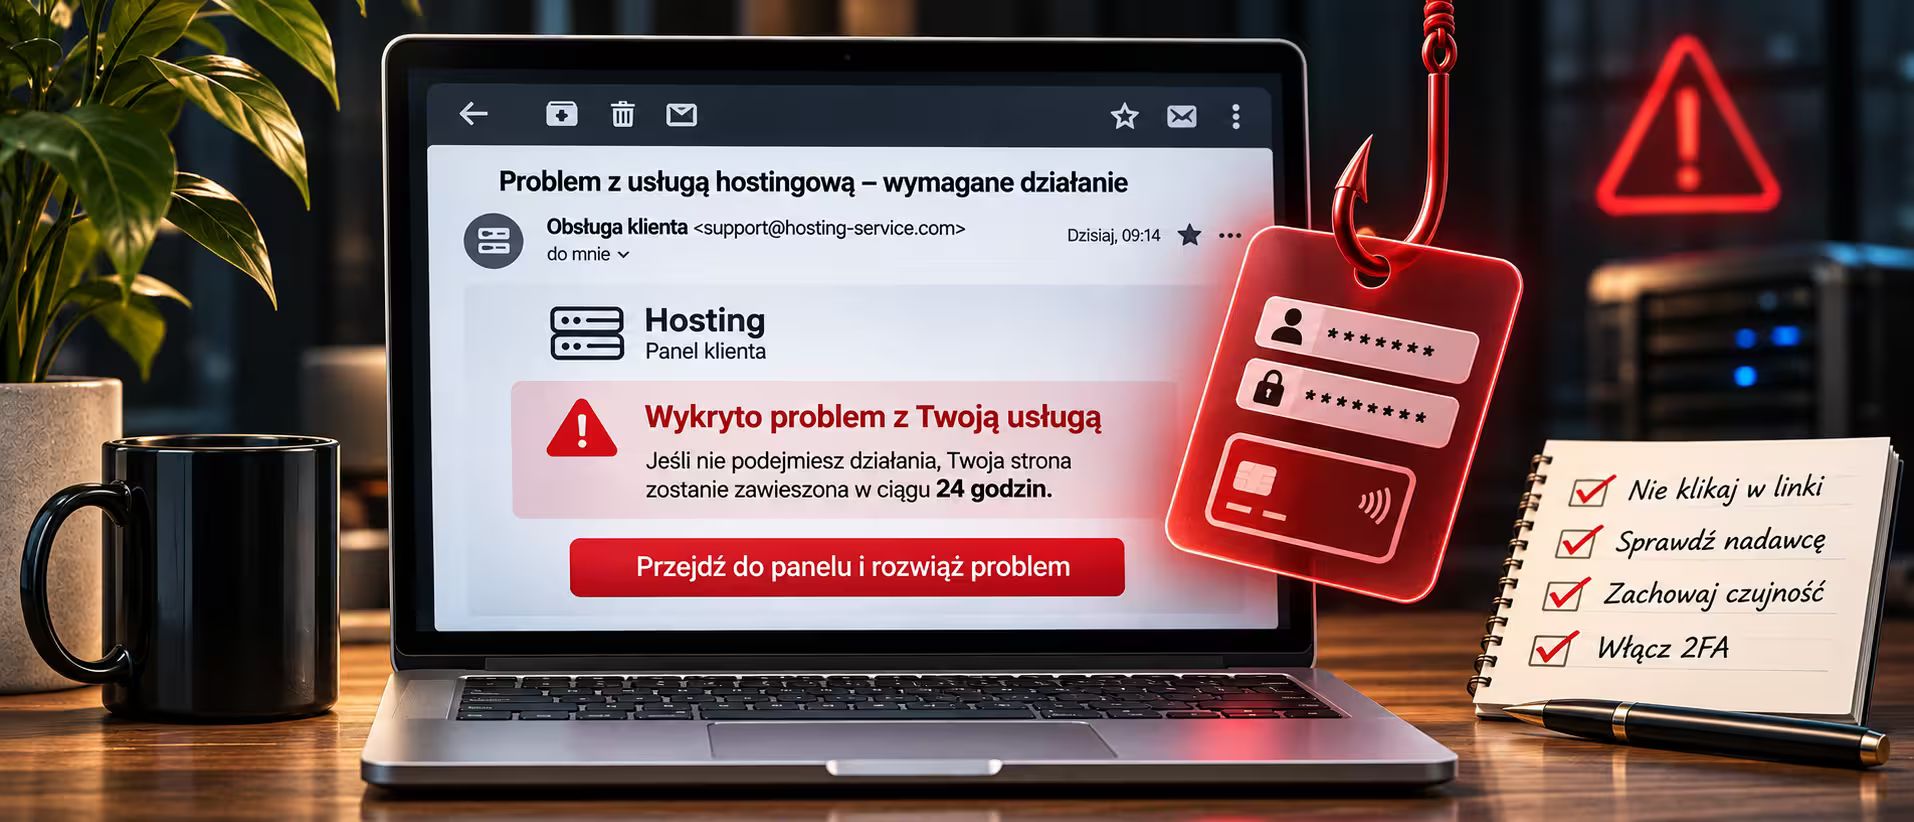
CERT Polska ostrzega przed e-mailami, w których oszuści podszywają się pod dostawców hostingu. Wiadomość informuje o problemie z usługą i grozi zawieszeniem strony internetowej. Link prowadzi do fałszywej strony logowania, która przejmuje dane do konta, a następnie prosi o dane karty płatniczej. Dotyczy to każdej firmy, która ma własną stronę, sklep albo pocztę w domenie.
Na czym polega zagrożenie
Komunikat CERT Polska nr 214 opublikowano 17 listopada 2026 r. Schemat jest prosty:
- e-mail wygląda jak powiadomienie od firmy hostingowej i pisze o „problemie z usługą”,
- pojawia się presja czasu - strona ma zostać wkrótce wyłączona,
- przycisk w wiadomości otwiera fałszywy panel klienta, w którym wpisujesz login i hasło,
- na kolejnym kroku strona prosi o dane karty, rzekomo w celu opłacenia lub odblokowania usługi.
Z takimi danymi przestępca może zalogować się na Twoje konto, zmienić ustawienia strony lub poczty i obciążyć kartę. Dane mogą też posłużyć do kolejnych oszustw.
Co to oznacza dla Twojej firmy
- Nie klikaj w link z wiadomości. Wpisz adres dostawcy samodzielnie albo użyj zapisanej zakładki i sprawdź status usługi w panelu klienta.
- Sprawdź nadawcę i adres linku. Najedź kursorem na przycisk i zobacz, dokąd naprawdę prowadzi. Nietypowa domena to sygnał ostrzegawczy.
- Nie daj się poganiać. Prawdziwy dostawca przypomina o płatności z wyprzedzeniem i nie wyłącza strony z godziny na godzinę.
- Ustal, kto w firmie płaci za hosting i domenę. Takie maile często trafiają do osoby, która nie zna stanu usług. Jeśli rozliczenia prowadzi ktoś inny, przekaż mu wiadomość do sprawdzenia.
- Włącz logowanie dwuskładnikowe w panelu hostingu, jeśli dostawca je oferuje. Samo hasło przestaje wtedy wystarczać.
- Jeśli podałeś dane: od razu zmień hasło do panelu, zastrzeż kartę w banku i sprawdź, czy w ustawieniach domeny i poczty nic się nie zmieniło.
- Zgłoś wiadomość do CERT Polska przez incydent.cert.pl albo w aplikacji mObywatel (usługa „Bezpiecznie w sieci”).
Ten sam mechanizm działa przy wiadomościach o „wygasającej domenie” czy „pełnej skrzynce pocztowej”. Zasada jest jedna: sprawdzasz w panelu, nie w linku z maila.